Las pequeñas empresas pueden defenderse de caídas y brechas como las de octubre combinando higiene básica de seguridad (MFA, software actualizado, copias de seguridad), monitoreo de proveedores, formación del equipo y sistemas automatizados que reducen el error humano. Ninguna herramienta aislada resuelve esto: se necesita una estrategia continua y por capas, no una solución puntual.
Octubre de 2025 pasará a la historia como uno de los meses más duros para la infraestructura de internet en mucho tiempo. Una cadena de caídas golpeó a grandes proveedores de nube, servicios DNS y redes de distribución de contenido (CDN) con apenas semanas de diferencia entre sí, y el efecto dominó llegó mucho más allá de los gigantes tecnológicos directamente implicados. Miles de pequeñas empresas que no tenían nada que ver con los problemas internos de esos proveedores se encontraron con su web caída, su sistema de pagos bloqueado o su correo inaccesible durante horas.
Si gestionas una pequeña o mediana empresa, esto no es una noticia abstracta del sector tecnológico. La ciberseguridad para pymes ya no es una infraestructura opcional: es tan básica como tener un seguro o un generador de respaldo. Esta guía repasa qué pasó exactamente, por qué importa especialmente para las PYMEs, y los pasos concretos que puedes aplicar desde esta misma semana para reducir tu exposición.
Qué revelaron las caídas de octubre sobre la seguridad en internet
Los incidentes de octubre no fueron todos del mismo tipo. Algunos fueron errores de configuración en grandes proveedores cloud que se propagaron globalmente. Otros implicaron fallos en la resolución DNS que dejaron inalcanzables cadenas enteras de servicios dependientes. Al menos uno fue un ataque confirmado contra infraestructura usada simultáneamente por miles de sitios web.
El hilo común: la mayoría de los negocios afectados no tenía ni idea de lo dependientes que eran de un puñado de proveedores hasta que esos proveedores fallaron. Según rastreadores de incidentes citados ampliamente por medios como TechCrunch y Reuters, algunas caídas duraron varias horas y afectaron a servicios usados por millones de usuarios finales en todo el mundo.
Para las PYMEs, la lección no es que “la nube no es segura”. Es que el riesgo de concentración es real. Si tu web, tu sistema de reservas y tu correo pasan todos por el mismo proveedor, una sola caída puede paralizar tu negocio entero de golpe.
Los riesgos reales de las pequeñas empresas (más allá de las caídas)
Las caídas copan titulares, pero no son la amenaza más frecuente para tu negocio. El phishing, el robo de credenciales y el ransomware siguen siendo causas mucho más comunes de interrupción para las PYMEs, según datos publicados de forma constante por organizaciones como Verizon en su informe anual sobre brechas de datos (Data Breach Investigations Report).
Los patrones de ataque típicos contra pequeñas empresas incluyen:
- Correos de phishing que suplantan a proveedores, bancos o incluso a miembros de tu propio equipo para robar credenciales.
- Contraseñas débiles o reutilizadas en distintas herramientas del negocio, lo que convierte una sola filtración en una llave maestra.
- Software sin actualizar en sistemas de punto de venta, CRM o plugins de la web.
- Brechas en proveedores externos, donde una herramienta que usas queda comprometida y expone indirectamente los datos de tus clientes.
- Acceso remoto sin proteger para empleados que trabajan desde casa o desde varias ubicaciones.
Un ejemplo realista: un comercio local usa la misma contraseña de correo en su sistema de punto de venta y en su plataforma de marketing. Un empleado hace clic en un enlace de phishing, las credenciales se filtran, y en cuestión de días el atacante accede a los datos de pago de los clientes a través del mismo login compartido. No hace falta un hackeo sofisticado, solo una brecha bien explotada.
Hábitos manuales frente a una defensa automatizada y por capas
Aquí es donde la mayoría de las PYMEs subestima su exposición: la seguridad ya no se trata solo de firewalls y antivirus. Se trata de lo consistente que es tu operación diaria a la hora de gestionar accesos, datos y seguimiento.
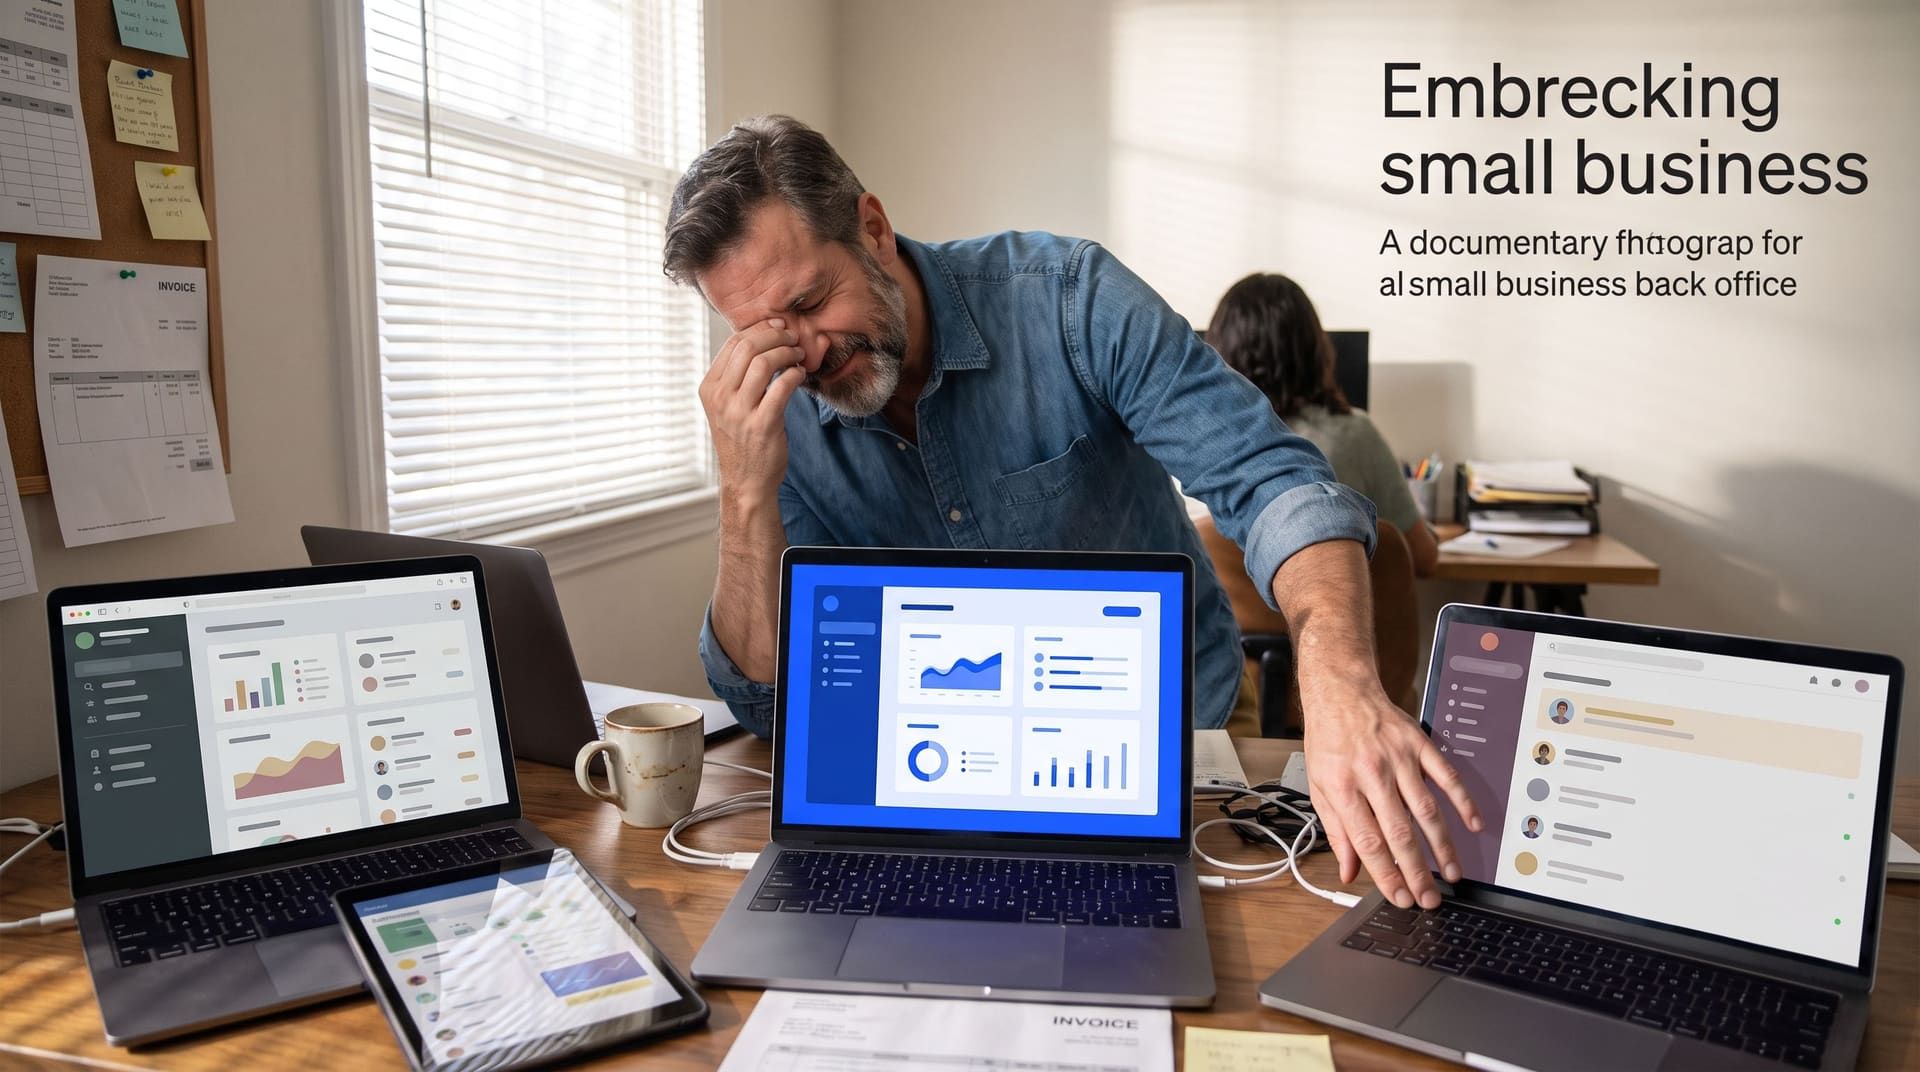
Enfoque manual (riesgo alto): las contraseñas se comparten por apps de chat, los datos de clientes se guardan en hojas de cálculo sin control de accesos, los exempleados conservan acceso a los sistemas durante semanas tras salir de la empresa, y las copias de seguridad se hacen “cuando alguien se acuerda”.
Enfoque automatizado y por capas (riesgo bajo): el acceso se concede y revoca automáticamente desde sistemas centralizados, las copias de seguridad corren en un calendario fijo sin intervención humana, y los flujos de trabajo estandarizan cómo se mueven los datos sensibles entre herramientas.
Aquí es también donde la automatización de ventas se cruza con la seguridad más de lo que la gente espera. Cuando los datos de leads, las fichas de clientes y las secuencias de seguimiento circulan por hojas de cálculo desconectadas y traspasos manuales, cada punto de contacto es una fuga potencial. Centralizar esos flujos no solo ahorra tiempo: cierra las brechas de las que viven los atacantes.
Si tu equipo malabarea cinco herramientas distintas para gestionar clientes, leads y pagos, vale la pena una conversación sobre dónde pueden estar esas grietas. Una auditoría breve y honesta de tu stack actual suele revelar más vulnerabilidades que cualquier compra de software.
La objeción real: “somos demasiado pequeños para ser un objetivo”
Esta es la resistencia más habitual entre dueños de pequeños negocios, y se apoya en una lógica desactualizada. Los atacantes favorecen cada vez más a las PYMEs precisamente porque son objetivos más fáciles que las grandes empresas con equipos de seguridad dedicados.
Las investigaciones de Verizon sobre brechas han mostrado repetidamente que una parte significativa de los incidentes afecta a organizaciones con menos de 1.000 empleados, muchas de ellas muy por debajo de 50. Los atacantes usan herramientas automatizadas para escanear vulnerabilidades a gran escala: no te descartan manualmente por ser pequeño.
El argumento del coste tampoco se sostiene. Protecciones básicas como MFA, copias de seguridad programadas y gestores de contraseñas cuestan poco o nada de implementar. El coste real está en el tiempo de inactividad, el daño reputacional y la posible exposición legal si se compromete la información de tus clientes, todo lo cual supera con creces el precio de la prevención.
¿Sabías que…?
En varios informes de incidentes posteriores a las caídas de octubre, los negocios que contaban con un plan de contingencia documentado (una forma alternativa de procesar pagos, comunicarse con clientes o acceder a datos críticos) recuperaron su operación en una fracción del tiempo frente a los que no lo tenían. La resiliencia no consiste en evitar cada caída: consiste en no quedar paralizado cuando ocurre. Pixen ha comprobado de primera mano, a través de sus auditorías con clientes, que los negocios menos afectados por las interrupciones raramente son los que tienen el mayor presupuesto de seguridad, sino los que tienen los procesos más estandarizados y documentados.
Cómo construir tu plan de ciberseguridad para 2026
Un plan de seguridad viable para una PYME no necesita ser complejo. Necesita cubrir cinco áreas de forma consistente:
- Control de accesos — MFA en todas las cuentas del negocio, contraseñas únicas gestionadas con un gestor de contraseñas, y revocación inmediata de acceso para exempleados.
- Copias de seguridad — automatizadas, programadas y verificadas al menos trimestralmente para confirmar que realmente restauran los datos.
- Conocimiento de proveedores — saber de qué proveedores depende tu operación y tener un plan de contingencia básico si alguno falla.
- Formación del equipo — sesiones cortas y recurrentes sobre cómo detectar intentos de phishing, idealmente cada trimestre en lugar de una vez al año.
- Estandarización de procesos — reducir el manejo manual y ad hoc de datos de clientes y finanzas centralizándolos en menos sistemas, mejor gestionados.
Plataformas como PixenPro están construidas específicamente alrededor de este último punto: sustituir un mosaico de herramientas desconectadas por un sistema integrado donde el acceso, los datos y los flujos de trabajo están centralizados y son más fáciles de monitorear. Cuantos menos cabos sueltos, por lo general, menos vulnerabilidades.
Reflexión final
Las caídas de octubre fueron una llamada de atención, no un hecho aislado: la infraestructura de internet seguirá fallando de vez en cuando, y los atacantes seguirán apuntando a quien deje la puerta más fácil de abrir. Los negocios que se recuperan más rápido son los que tratan la seguridad como un proceso continuo, no como una compra puntual. Estandarizar tus flujos de trabajo, centralizar tus datos y reducir los traspasos manuales es una de las formas más subestimadas de reducir tu riesgo mientras también operas con mayor eficiencia.
Si no estás seguro de en qué punto se encuentra tu negocio ahora mismo, una revisión externa clara es la forma más rápida de averiguarlo.